
Em algum lugar do seu grupo existe um arquivo com um nome parecido com members FINAL v3 (2).xlsx. Ele tem 340 linhas, das quais talvez 190 sejam pessoas reais que ainda respondem. Ele mora no drive pessoal de uma secretária que se formou há dezoito meses. Pelo menos quatro outras pessoas da diretoria baixaram uma cópia desde então, e ninguém nunca apagou nenhuma.
Esse arquivo é, ao mesmo tempo, o bem mais valioso do grupo e a única coisa sob a responsabilidade da diretoria que pode de fato colocar vocês em apuros. É por causa dele que vocês conseguem lotar uma sala na terceira semana, ele é a prova que sustenta o próximo pedido de apoio financeiro e é a diferença entre um grupo que ainda existe daqui a cinco anos e um que recomeça do zero. Ele também são os dados de contato de algumas centenas de pessoas, guardados em um lugar que a diretoria não controla, protegidos por quase nada.
Este guia é sobre resolver isso sem transformar sete estudantes em um departamento de conformidade. Ele trata do que registrar e do que nunca registrar, de quem deve ver o quê, do que as regras realmente exigem de um grupo administrado por voluntários, de por quanto tempo guardar as coisas, dos quatro vazamentos que os grupos estudantis realmente têm e de como passar tudo para a diretoria do ano seguinte sem mandar uma planilha para o endereço pessoal de alguém.
Comece encontrando todas as cópias da sua lista de membros
Antes de decidir o que o grupo deveria guardar, descubra o que ele de fato guarda. Reserve quarenta minutos de uma reunião da diretoria e diga cada cópia em voz alta. Um grupo normal, de tamanho médio, encontra entre seis e doze:
- a planilha de inscrições da feira de grupos, mais as três exportações que alguém fez dela
- as folhas de inscrição em papel, ainda em uma pasta embaixo de uma cama
- a planilha de respostas de uma ferramenta gratuita de formulários, que pertence à conta pessoal de quem criou o formulário
- a lista de e-mails, onde quer que ela esteja
- a lista de membros do servidor de chat, com os números de telefone vinculados
- a lista de compradores de ingressos da festa do ano passado, que ninguém abriu desde então
- os registros de pagamento, no aplicativo do banco do tesoureiro ou no painel de um link de pagamento
- fotos das folhas em papel, tiradas na noite, ainda na galeria do celular de alguém
- uma captura de tela da mensagem privada de um membro, colada no grupo de conversa da diretoria durante uma discussão sobre essa pessoa
Ao lado de cada item, escreva três coisas: em que conta ele está, quem mais tem uma cópia e se essa pessoa ainda está na diretoria. As linhas que importam são aquelas em que a última resposta é "não": vocês não estão caçando culpados, estão encontrando as cópias que o grupo já não consegue alcançar nem apagar.
Depois, tome uma decisão que vocês consigam fazer valer: um sistema é o registro oficial de membros, e todo o resto é uma cópia de trabalho temporária com data para ser apagada. Os grupos que pulam essa etapa acabam publicando uma declaração de privacidade que descreve um banco de dados que eles não têm.
O que um registro de membro deve conter de verdade
Duas regras valem para tudo o que vem abaixo. Colete só o que você vai usar este ano. E saiba, para cada campo, o que acontece com ele quando a pessoa deixa de ser membro. Se você não sabe responder à segunda pergunta, é um forte sinal de que não deveria coletar esse campo.
| Campo | Por que você precisa dele de verdade | Quem precisa ver | Quando é apagado |
|---|---|---|---|
| Nome completo e nome preferido | O nome que você chama na porta tem que ser o certo | Toda a diretoria | No fim do prazo de guarda abaixo |
| E-mail da universidade | Falar com os membros atuais; prova de que estão matriculados | Toda a diretoria | Quando a pessoa se forma |
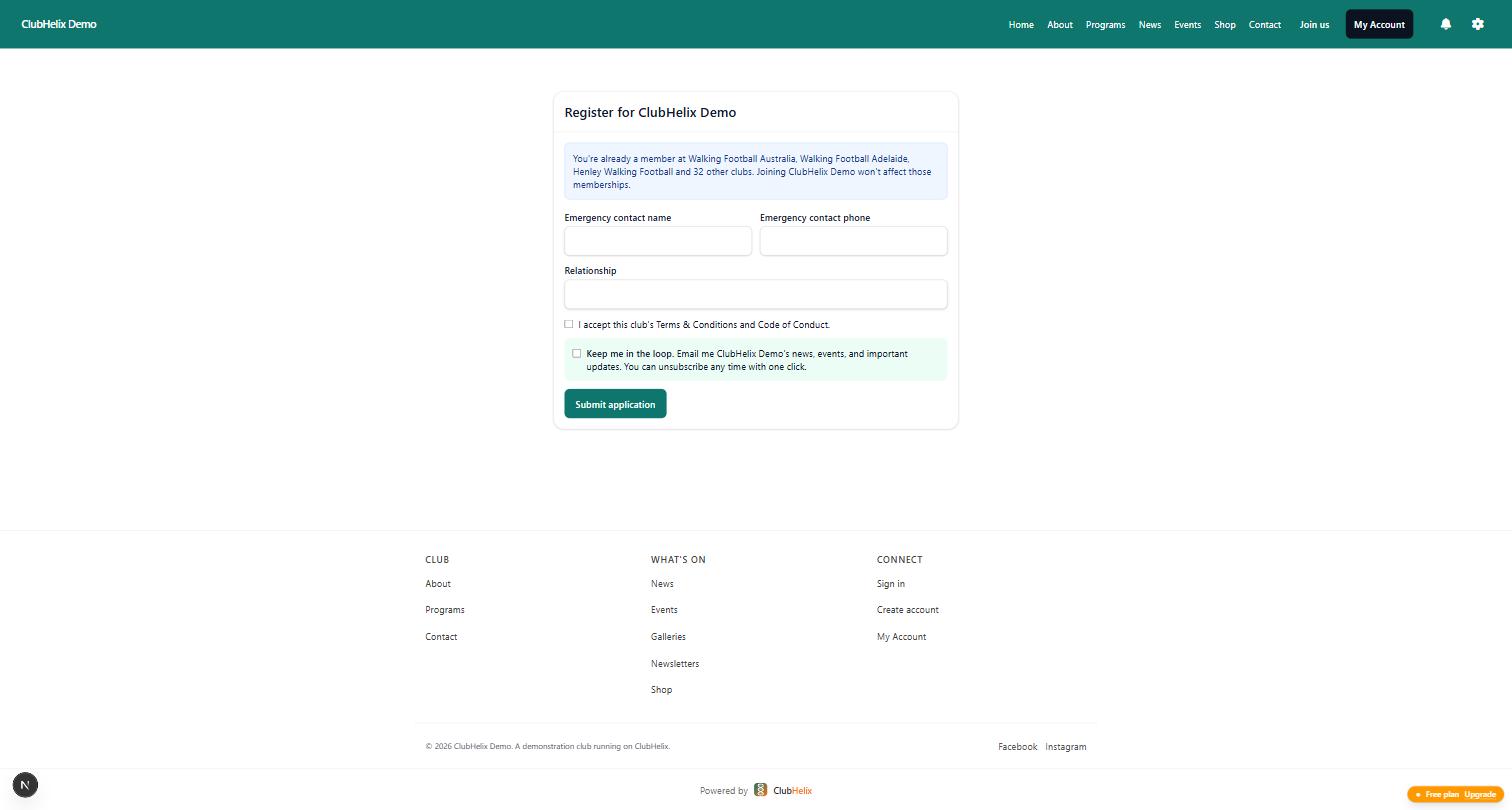
| E-mail pessoal | O único vínculo que sobra quando o endereço da universidade deixa de existir | Toda a diretoria | A pedido, ou quando a associação vence sem que a pessoa tenha aceitado continuar |
| Celular | Só se vocês realmente mandam mensagens no dia dos eventos | Responsáveis por comunicação e por eventos | No fim do ano em que foi coletado |
| Ano, curso ou faculdade | Só para grupos acadêmicos, mentoria ou eventos por turma | Diretoria | No fim da associação |
| Tipo de associação e data de validade | Saber quem é membro; contagens para filiação e apoio financeiro | Diretoria; o tesoureiro edita | Prazo de guarda financeiro |
| Autorizações para fotos e para e-mails opcionais | Para poder provar a resposta em vez de lembrar dela | Diretoria | Guardadas enquanto existir o registro |
| Contato de emergência | Só se vocês fazem viagens, esportes ou atividades físicas | Líderes da viagem, só para aquela viagem | Apagado até quinze dias depois da volta |
| Necessidades de acessibilidade | Fazer um evento específico funcionar | Responsável por aquele evento | Depois do evento, a menos que o membro peça para guardar |
| Restrições alimentares | O buffet de um evento específico | Responsável por aquele evento | Depois do evento |
Repare quanto disso é por evento, e não permanente. Um membro que conta no meio do semestre que usa cadeira de rodas contou algo sobre a logística de uma noite, e não algo que o grupo deva carregar em uma planilha por quatro anos e entregar a um novo grupo de desconhecidos a cada troca de diretoria. Colete no formulário do evento, use e apague junto com os dados de trabalho daquele evento. Se a pessoa preferir que vocês guardem a informação para nunca ter que pedir de novo, a decisão é dela: pergunte, registre a resposta e respeite.
A tabela também faz da data de validade um campo de primeira classe, e não uma caixinha de marcar. Um grupo que registra só "pago: sim" não consegue responder às duas perguntas que decidem a filiação e o apoio financeiro: quantos membros ativos temos hoje, e quando vence cada um deles? Uma data de vencimento transforma a correria das renovações em um filtro. Nosso guia de taxas de associação trata do lado dos preços desse mesmo campo.
Os campos que viram um risco sem ninguém perceber
Alguns campos não são só desnecessários. Eles viram uma má notícia no momento em que qualquer coisa dá errado.
- Data de nascimento completa. A menos que uma atividade tenha um limite de idade que vocês precisem fazer valer, o ano de nascimento basta, e normalmente nem ele é necessário. Data de nascimento mais nome mais e-mail é um kit inicial para a fraude de outra pessoa.
- Informações de saúde. "Asma", "se recuperando de uma cirurgia", "ansiedade". Se um membro conta isso espontaneamente para que vocês cuidem dele em um evento, resolvam ali e apaguem depois. Quando vocês realmente precisam de informações médicas (uma trilha, um esporte de contato), coletem por viagem, em um formulário que só os líderes daquela viagem conseguem abrir.
- Anotações livres sobre pessoas. O pior campo de toda a administração de grupos estudantis. "Foi difícil na última reunião." "Vive perguntando sobre reembolso." Normalmente, tudo isso pode ser exigido pela pessoa descrita, e cedo ou tarde parte disso é revelado.
- Cópias de documentos de identidade. Fotos de carteirinhas de estudante, passaportes ou vistos coletadas "para verificar a associação" não têm lugar nos registros de um grupo. Verifique pelo domínio do e-mail, ou olhe a carteirinha e registre só que você olhou.
- Capturas de tela de mensagens privadas. Uma captura de tela no grupo de conversa da diretoria é uma cópia permanente no backup do celular de cada pessoa da diretoria, inclusive das que vão sair no fim do ano.
- Qualquer coisa revelada em uma conversa de acolhimento. Anotações de acolhimento não são registros de membros. Elas precisam de um lugar mais protegido, de um público muito menor e, geralmente, de um encaminhamento. Na maioria das vezes, o grupo nem deveria guardá-las.
Um teste rápido antes de acrescentar um campo: você conseguiria ler aquela linha em voz alta para a pessoa descrita sem fazer careta? Se não, ou o campo não deveria existir, ou precisa de um público bem menor do que "a diretoria".
Quem na diretoria deve ver o quê
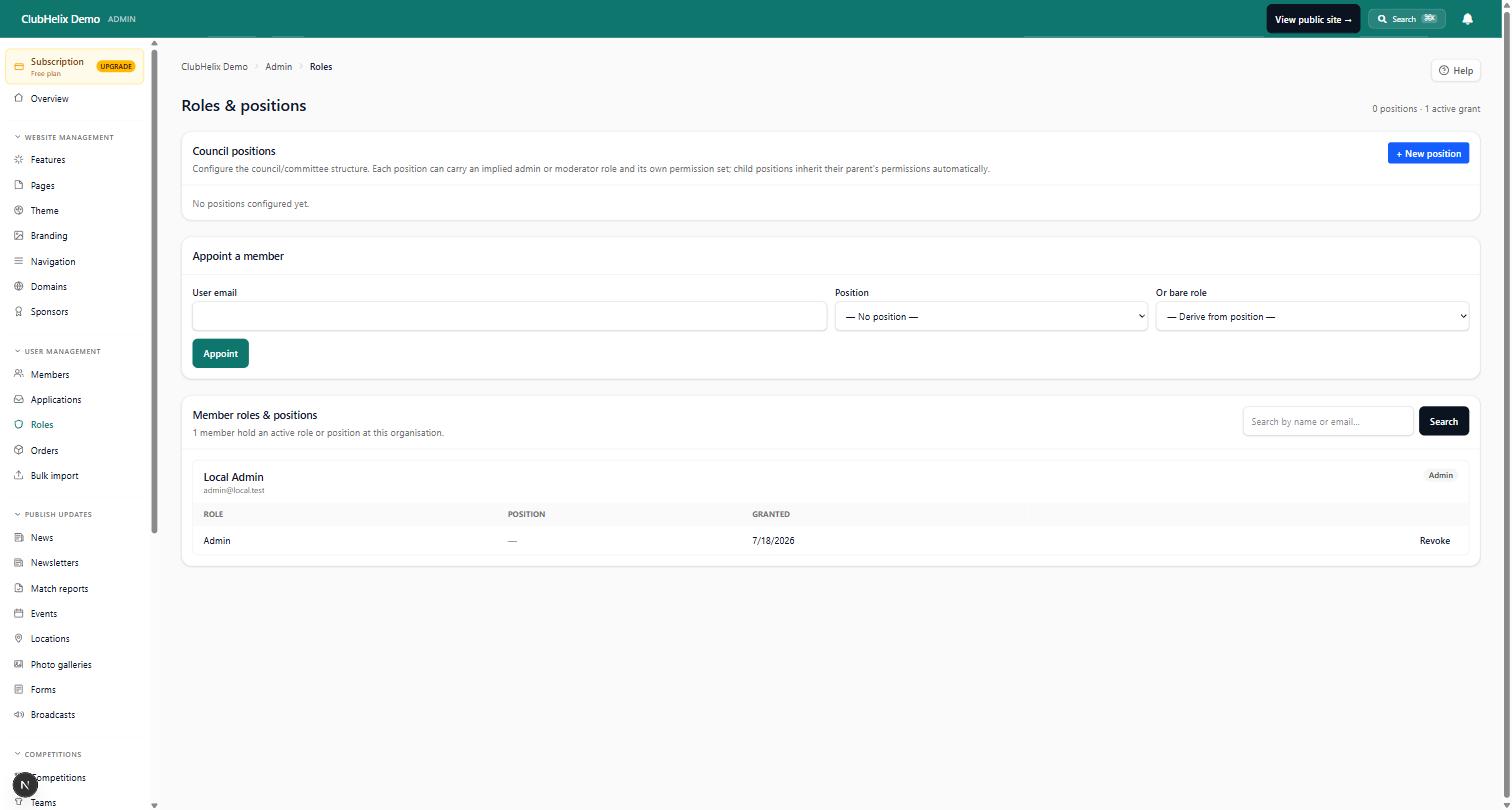
"A diretoria" não é um nível de acesso. Uma diretoria de sete pessoas normalmente tem uma que realmente precisa dos registros de pagamento, uma que precisa mandar e-mail para todo mundo, uma que precisa dos contatos de emergência em um fim de semana de viagem e quatro que precisam dos nomes e de mais nada.
| Função | Deve ver | Não deve ver |
|---|---|---|
| Presidente | Tudo, porque é quem responde pelo grupo | — |
| Tesoureiro | Situação de pagamento, datas de validade, reembolsos, totais | Anotações de acolhimento, necessidades de acessibilidade por evento |
| Secretário | O cadastro, as autorizações, as contagens de membros | Detalhes de pagamento individuais |
| Responsável por comunicação | Nomes, e-mails, autorizações de e-mail | Registros de pagamento, contatos de emergência |
| Responsável por eventos | Confirmações de presença e as respostas sobre acessibilidade e alimentação do próprio evento | O histórico completo de pagamentos |
| Líder de viagem | Contatos de emergência daquela viagem, enquanto ela durar | Todo o resto |
| Demais membros da diretoria | Nomes e situação da associação | Dados de contato em massa, exportações |
Nada disso tem a ver com desconfiança. Tem a ver com conseguir tirar o acesso de uma pessoa em dez segundos quando ela se forma, vai para um intercâmbio ou sai na nona semana. Um grupo com acesso individual faz isso na reunião de transição. Um grupo com um único login compartilhado só consegue trocar a senha, o que tranca todo mundo para fora de uma vez, então ninguém nunca faz. É por isso que tantos grupos têm um ex-tesoureiro que ainda poderia exportar quatrocentos contatos hoje à noite se desse vontade.
Três hábitos tornam isso real. Uma conta por pessoa, nunca um login compartilhado, seja no site, na ferramenta de e-mail ou na conta de pagamentos. O acesso acompanha a função, não a amizade: conceda na eleição, revogue na reunião de transição, com todos na sala, e anote a data na ata. Mantenha um registro de quem fez o quê, especialmente de quem exportou a lista e quando, porque "achamos que estava tudo bem" não é resposta quando um membro pergunta como o número dele chegou a um patrocinador.
As funções e permissões por cargo resolvem os dois primeiros hábitos, e um registro de auditoria resolve o terceiro: toda concessão de função, exportação e alteração de configuração fica registrada automaticamente e não pode ser editada depois, que é a única coisa que faz um histórico valer alguma coisa em uma disputa.
As regras que valem de verdade para vocês
A maioria das diretorias estudantis acha que a lei de privacidade é problema dos outros, coisa de hospital e de banco. Na prática, um grupo que guarda os dados de contato de algumas centenas de pessoas guarda informações pessoais, e os deveres que vêm junto são, em grande parte, coisas que vocês iam querer fazer de qualquer jeito. Cinco valem seja onde for o seu campus.
- Colete para uma finalidade declarada. Diga na inscrição para que serve cada coisa, em uma frase que um calouro cansado consiga ler.
- Use só para essa finalidade. Uma lista montada para administrar um grupo não é uma lista para entregar a um patrocinador, a um candidato em uma eleição estudantil ou ao amigo que está abrindo uma empresa.
- Deixe as pessoas verem, corrigirem e saírem. Qualquer pessoa deve poder perguntar o que vocês guardam, corrigir um dado errado e ser removida, e receber resposta em dias, não nunca.
- Mantenha tudo seguro e enxuto. Menos cópias, menos campos, menos pessoas com acesso.
- Nomeie um responsável. Uma função da diretoria, escrita na descrição do cargo, para que a pergunta "quem cuida dos dados dos nossos membros?" tenha um nome como resposta, e não um dar de ombros.
A camada que chega primeiro até vocês normalmente não é a lei. É a política de dados da própria associação estudantil, à qual o acordo de filiação obriga vocês, e, por trás dela, a política da universidade. Leiam essas primeiro: são mais curtas, mais específicas, e descumpri-las custa a filiação, o que dói bem antes de qualquer órgão regulador aparecer.
Por trás dessas políticas está a lei de privacidade do seu país e, às vezes, uma segunda camada de leis regionais que chega aos grupos estudantis por meio da universidade. Saber se essa lei se aplica diretamente ao seu pequeno grupo pode ser uma questão bem complicada, mas é a pergunta errada para gastar uma reunião da diretoria, porque a política de privacidade da sua associação estudantil obriga vocês de qualquer forma e pede praticamente as mesmas coisas. Na prática: publiquem uma declaração curta de coleta de dados na inscrição, deixem os membros acessar e corrigir o próprio registro, mantenham tudo em segurança e apaguem o que não usam mais. Vazamentos graves podem ter de ser comunicados ao órgão regulador de privacidade e sempre ao contato de privacidade da sua associação estudantil. Nomeiem um membro da diretoria como a pessoa responsável e coloquem isso na descrição da função dela. E não tratem "a lei provavelmente não chega até nós" como o fim da conversa quando o grupo guarda dados médicos, imagens de membros e correspondência sobre bem-estar; a lei de privacidade continua mudando, e um grupo pequeno ainda pode ter de responder a um membro que prejudicou. Estas são informações gerais, não aconselhamento jurídico: a área de clubes e grupos pode dizer quais políticas se aplicam especificamente ao seu grupo.
Consentimento: duas caixinhas, perguntadas uma vez
Vale registrar dois consentimentos na inscrição, porque correr atrás deles depois é um sofrimento, e adivinhá-los é pior.
Fotografia. Uma única caixinha ("Aceito que o grupo use fotos minhas nas publicações e no site"), mais um aviso visível na porta e uma pessoa indicada para conversar na noite do evento. Guarde a resposta junto do registro, para que quem escreve a publicação de resumo consiga conferir em dois segundos em vez de perguntar no grupo de conversa. Tenha um caminho para "por favor, tira essa foto" que seja mais rápido do que a próxima reunião da diretoria, porque a versão lenta é o que transforma um pedido pequeno em uma reclamação à associação estudantil.
E-mails não essenciais. Separe os e-mails de que os membros precisam dos que eles talvez gostem de receber. "Sua associação vence no mês que vem", "a assembleia geral anual é no dia 14", "a viagem foi cancelada": esse é o serviço em que eles se inscreveram, e vai para todos os membros. A agenda semanal, o código de desconto do patrocinador e a campanha para ex-alunos são diferentes: precisam de um sim, de um link de cancelamento de inscrição que funcione em cada envio e de uma indicação clara de quem está enviando.
Registre os dois como marcações com data, e não como memória institucional. "Ela disse na feira que tudo bem" não é um registro. E, quando alguém cancelar a inscrição, trate isso como uma preferência permanente, e não como uma decisão a ser revista no começo do ano seguinte, quando um novo responsável por comunicação reimportar uma lista antiga.
A maioria dos países regula o marketing eletrônico, e as regras normalmente pedem as mesmas três coisas: consentimento, identificação correta do remetente e um link para cancelar a inscrição que funcione e seja respeitado sem demora. Um membro em dia do seu grupo é uma base razoável para enviar notícias do grupo; quatrocentas pessoas que escreveram um e-mail numa prancheta na feira de grupos são uma base bem mais fraca, então peçam o consentimento delas explicitamente na primeira mensagem. O link para cancelar a inscrição deve funcionar sem login nem taxa e continuar funcionando depois do envio, o que descarta enviar de um endereço pessoal com "responda para sair da lista" no rodapé. Os órgãos reguladores agem a partir de reclamações, e a reclamação de um único membro irritado chega à sua associação estudantil muito antes de chegar a qualquer outro lugar. Confiram as regras com o órgão regulador do lugar onde vocês estão. Apenas informações gerais, não aconselhamento jurídico.
Por quanto tempo guardar e o que apagar
A guarda de dados é onde os grupos falham em silêncio. Ninguém decide guardar a lista de inscrições de 2019. Simplesmente ninguém decide apagá-la, e oito diretorias depois ela ainda está lá.
| O quê | Prazo de guarda sugerido | Por quê |
|---|---|---|
| Registro de um membro atual | Enquanto for membro, mais 24 meses | Cobre um semestre de intercâmbio ou um ano sabático sem precisar redigitar |
| Dados de contato de membros com associação vencida | Só com uma aceitação explícita, pedida no momento em que a associação vence | Senão a lista vira uma lista de pessoas que nunca concordaram em ficar |
| Confirmações de presença e frequência em eventos | Nomes por 12 meses; as contagens para sempre | A prova para o apoio financeiro é um número, não uma lista de nomes |
| Respostas sobre acessibilidade e alimentação | Apagar até quatro semanas depois do evento | Coletadas para a logística de uma noite, não para um banco de dados |
| Contatos de emergência de uma viagem | Apagar até duas semanas depois da volta | O motivo para guardá-los acabou quando o ônibus voltou |
| Registros de pagamento e financeiros | Conforme as regras financeiras da associação estudantil, geralmente de cinco a sete anos | Auditoria, prestação de contas e disputas |
| Registros de consentimento | Enquanto vocês dependerem deles, mais um período curto | Pode ser preciso mostrar com o que a pessoa realmente concordou |
| Atas, estatutos e relatórios anuais | Para sempre | Governança e a história do próprio grupo |
| Anotações de acolhimento e de incidentes | Conforme a política da associação estudantil, muitas vezes por mais tempo do que se imagina | E, geralmente, elas nem deveriam ficar com o grupo |
| Fotos e vídeos | Enquanto estiverem em uso, com uma data definida para revisão | As turmas antigas seguem em frente e o consentimento envelhece |
Dois hábitos fazem uma tabela de guarda sobreviver a uma troca de diretoria. Agregue antes de apagar. "213 membros em 2025, 61% calouros, 78% de renovação" vale a pena guardar para sempre e não é informação pessoal; os 213 nomes não valem, e a banca do apoio financeiro quer mesmo é a primeira coisa. Uma diretoria futura ainda consegue contar a história sem herdar o risco (o guia para registrar a história do clube trata do resto). Coloque a exclusão no calendário, ao lado do prazo de filiação e da data de convocação da assembleia geral anual: quinze minutos uma vez por ano, no mês seguinte à transição, sob a responsabilidade do secretário e como item de pauta, para que todos vejam que aconteceu.
Os quatro vazamentos que os grupos estudantis realmente têm
Nenhum deles envolve um hacker.
1. O "responder a todos". Alguém cola 300 endereços no campo Para ou Cc. Agora cada membro tem o endereço de todos os outros, uma pessoa responde a todos com algo de que vai se arrepender, e dois membros que deliberadamente não tinham contato agora têm. Esse é, de longe, o incidente de privacidade mais comum em grupos estudantis, e dá para evitá-lo por completo mandando e-mails em massa por algo que envia uma mensagem por pessoa. O guia de e-mails e boletins trata da alternativa, e por que os e-mails do clube caem no spam trata da parte da entrega.
2. O link que nunca foi privado. A planilha de respostas de uma ferramenta de formulários, uma planilha compartilhada ou um documento de inscrição configurado como "qualquer pessoa com o link", depois colado em uma publicação pública ou em um servidor de chat com 900 membros. Todos os campos ficam visíveis, inclusive os que vocês achavam que só a diretoria via. Ninguém percebe por meses, e vocês ficam sabendo quando um membro pergunta por que o telefone dele está em uma página pública.
3. Quem se formou e ainda tem acesso. Um login compartilhado, ou uma conta que ninguém removeu. Raramente é má-fé: é só uma pessoa que já não responde a ninguém no grupo e que ainda consegue exportar a lista, mandar e-mail para todo mundo ou mudar o site. Se a sua transição não tem uma etapa de revogação feita na sala, parta do princípio de que essa é a sua situação agora. O checklist de transição tem essa etapa, e o guia para reativar um grupo parado também, se vocês estiverem herdando uma bagunça.
4. O aparelho e a exportação. Um notebook esquecido na biblioteca, um celular cheio de fotos das folhas de inscrição em papel, um pen drive com uma exportação, ou um histórico de conversa salvo "como backup" e enviado para um endereço pessoal. A solução é parar de fazer exportações, a menos que elas tenham uma tarefa a cumprir, e apagá-las no dia em que essa tarefa terminar. Quando a própria plataforma cuida de backups criptografados, ninguém precisa de uma cópia pessoal por segurança.
Ensaie a resposta antes de precisar dela, porque vocês vão fazer isso às 23h na semana de provas. Quem perceber avisa o presidente e o responsável pelos dados na diretoria em até uma hora. Essas duas pessoas levantam quatro coisas: o que foi exposto, de quem eram os dados, quem viu e se dá para recolher. Anotem a linha do tempo enquanto tudo acontece, porque é isso que vão pedir a vocês. Depois, avisem as pessoas afetadas com clareza e avisem a associação estudantil.
Muitos países têm uma regra de notificação obrigatória de vazamentos: quando um vazamento pode causar dano grave, a organização precisa avaliá-lo sem demora e depois notificar o órgão regulador de privacidade e as pessoas afetadas. Essa regra alcançando ou não o seu grupo, a política da sua associação estudantil quase certamente exige que vocês comuniquem um incidente imediatamente à área de clubes e grupos, e a política da universidade vem por trás disso. Então a sequência prática é: contenham o problema, avisem o contato da associação no mesmo dia, escrevam a linha do tempo e sigam a orientação deles sobre a notificação externa em vez de decidir sozinhos. Se o vazamento envolver dados de pagamento, avisem também o provedor de pagamentos. Avisar os membros cedo e com honestidade custa muito menos boa vontade do que ser descoberto três semanas depois. Apenas informações gerais, não aconselhamento jurídico.
A transição e o seu cadastro de dados de uma página
Os registros são a parte da transição que as pessoas prometem "mandar depois" e não mandam. Façam isso na sala, de uma vez só, nesta ordem.
- Transfiram dentro do sistema, não por exportação. Se o cadastro está em um lugar onde as duas diretorias conseguem entrar, a transição é uma mudança de permissões. Se está em uma planilha, a transição é um e-mail que cria mais uma cópia.
- Criem as contas da nova diretoria na reunião, uma por pessoa, com as permissões de que cada função precisa e nada mais.
- Retirem o acesso da diretoria que está saindo na mesma reunião, com todos presentes. Não "na semana que vem". Anotem a data na ata.
- Apaguem as cópias de trabalho. Voltem à lista que vocês fizeram na primeira seção deste guia e percorram item por item (exportações, fotos na galeria, planilhas de respostas antigas), riscando cada um em voz alta.
- Entreguem o registro de consentimentos e a lista de quem cancelou a inscrição, para que o novo responsável por comunicação não inclua de novo quem saiu.
- Entreguem o calendário de guarda de dados: a exclusão anual, o prazo de filiação, a data de convocação da assembleia geral anual.
- Entreguem o cadastro de dados abaixo, atualizado e com data.
O cadastro de dados de uma página do seu grupo
Meia página, um arquivo, revisado na primeira reunião da diretoria de cada ano. É o que a associação estudantil vai pedir, e deixa óbvias todas as outras decisões deste guia:
- O que guardamos: as categorias, em palavras simples
- Onde fica: o único sistema, com nome e endereço
- Por que guardamos cada coisa: uma linha por categoria
- Quem pode ver o quê: a tabela de acesso, por função e não por nome
- Por quanto tempo guardamos: o prazo de guarda por categoria
- Quem é responsável: uma função da diretoria, mais o nome de quem ocupa o cargo hoje
- O que os membros podem pedir: ver os dados, corrigi-los, ser excluídos, cancelar a inscrição, e exatamente como pedir
- O que fazemos se algo der errado: quem é chamado, em que ordem, no mesmo dia
- Última revisão: uma data e um nome
Esse cadastro mais uma declaração de privacidade pública é tudo o que um grupo normal precisa. Nosso modelo de política de privacidade para clubes dá a metade pública; o cadastro é a metade privada, que vocês guardam para si. O checklist completo de transição cobre as outras doze coisas que mudam de mãos na mesma tarde, e o guia completo para grupos estudantis coloca tudo isso no contexto do ano.
Perguntas frequentes
Nosso grupo pode simplesmente manter a lista de membros em uma planilha?
Pode, e milhares fazem isso, mas entenda o que vocês estão aceitando. Uma planilha não tem acesso individual, então qualquer pessoa que consiga abri-la vê tudo e baixa uma cópia. Ela não deixa registro de quem exportou o quê. E pertence à conta que a criou, então vai embora com o dono, que é a forma mais comum de os grupos perderem todo o histórico de membros. Se vocês continuarem na planilha, no mínimo guardem-na em uma conta que pertença ao grupo, e não a uma pessoa, e revisem quem tem acesso a cada semestre.
Um membro pediu para apagarmos tudo o que temos sobre ele. Somos obrigados?
Na maioria dos casos, sim, e tratem isso como um pedido justo, não como uma briga. Apaguem os dados de contato, as autorizações e qualquer anotação livre, e confirmem por escrito o que foi feito. Normalmente vocês podem manter as partes que são obrigados a guardar por outros motivos: os registros de pagamento que as regras financeiras da associação estudantil exigem e o fato de que uma associação existiu, nas contagens que vocês informam. O formato certo é: dados de contato apagados, registros financeiros mantidos conforme exigido e a pessoa fora de todas as listas de e-mail em até um dia.
Quem é legalmente responsável pela nossa lista de membros: nós ou a associação estudantil?
Depende de como o grupo coleta e guarda os dados, e isso importa porque decide quem responde a uma reclamação e quem tem o dever de comunicar. O padrão geral é que, quanto mais vocês usam os sistemas da associação estudantil, mais a responsabilidade é dela; quanto mais vocês mantêm o próprio site, os próprios formulários e a própria lista de e-mails, mais ela é da diretoria. De qualquer forma, na prática a diretoria responde, porque é ela que tem as senhas. Perguntem diretamente à associação estudantil e escrevam a resposta no cadastro de dados.
Na prática, a política de privacidade da sua associação estudantil obriga vocês por meio do acordo de filiação, alcance ou não a lei de privacidade diretamente o seu grupo, então a área de clubes e grupos da associação é o lugar certo para perguntar.
Podemos continuar mandando e-mail para os membros depois que eles se formarem?
Só se eles disseram que queriam isso, e só para um endereço que ainda funcione. Os e-mails da universidade são desativados depois da formatura, e é por isso que as listas de ex-alunos evaporam. Então o momento de perguntar é na inscrição e de novo quando a associação vence. Mandem uma mensagem clara antes de o endereço deixar de existir: "adoraríamos manter você na lista de ex-alunos; aqui está o link para nos passar um endereço pessoal". Tratem quem não responder como um não e apaguem esses contatos no fim do prazo de guarda, em vez de manter endereços mortos que prejudicam em silêncio as suas taxas de entrega.
Precisamos de uma declaração de privacidade no site do grupo?
Sim, e ela deve levar uma tarde, não um semestre. A versão de um grupo é curta: o que vocês coletam, por quê, quem pode ver, por quanto tempo guardam, com quem falar e como pedir uma cópia ou a exclusão. Publiquem no próprio site e coloquem o link no formulário de inscrição, para que as pessoas vejam no momento em que passam seus dados. Nosso modelo de política de privacidade foi escrito para diretorias voluntárias, e a associação estudantil pode ter um texto padrão que prefira que vocês usem.
Onde o ClubHelix se encaixa
Quase tudo neste guia fica mais fácil quando o registro de membros está em um único sistema que pertence ao grupo, e não em um arquivo que pertence a alguém. O ClubHelix mantém o cadastro, as datas de validade, as autorizações, as confirmações de presença nos eventos e a lista de e-mails em um só lugar, com contas individuais para a diretoria e permissões que acompanham a função. Assim, uma transição é uma mudança de permissões de cinco minutos, e não uma escavação arqueológica em drives pessoais. Toda concessão de função, exportação e alteração de configuração vai para um histórico de auditoria que ninguém consegue editar, e a plataforma faz backups diários com recuperação para um ponto no tempo, então ninguém da diretoria precisa de uma cópia pessoal "por via das dúvidas".
Se o seu grupo ainda trabalha com uma planilha e um login compartilhado, a página de clubes e grupos universitários mostra como é a alternativa, e a página de planos inclui um plano Free para montar o site e experimentar, com pagamentos online (nos países onde o ClubHelix aceita pagamentos online) e presença nos mecanismos de busca nos planos pagos.
O ClubHelix dá à sua diretoria funções e permissões individuais, um registro de auditoria que mostra quem fez o quê e backups diários, para que a lista de membros pertença ao grupo, e não a quem a configurou. Comece grátis antes da próxima transição.


