Acesso para agentes de IA
O assistente é seu. O token é seu. As recusas são nossas.
Conecte o seu assistente de IA ao clube via MCP: um token com nome, prazo e revogável, que só lê e muda o que você permite e nunca envia e-mail a sócios.
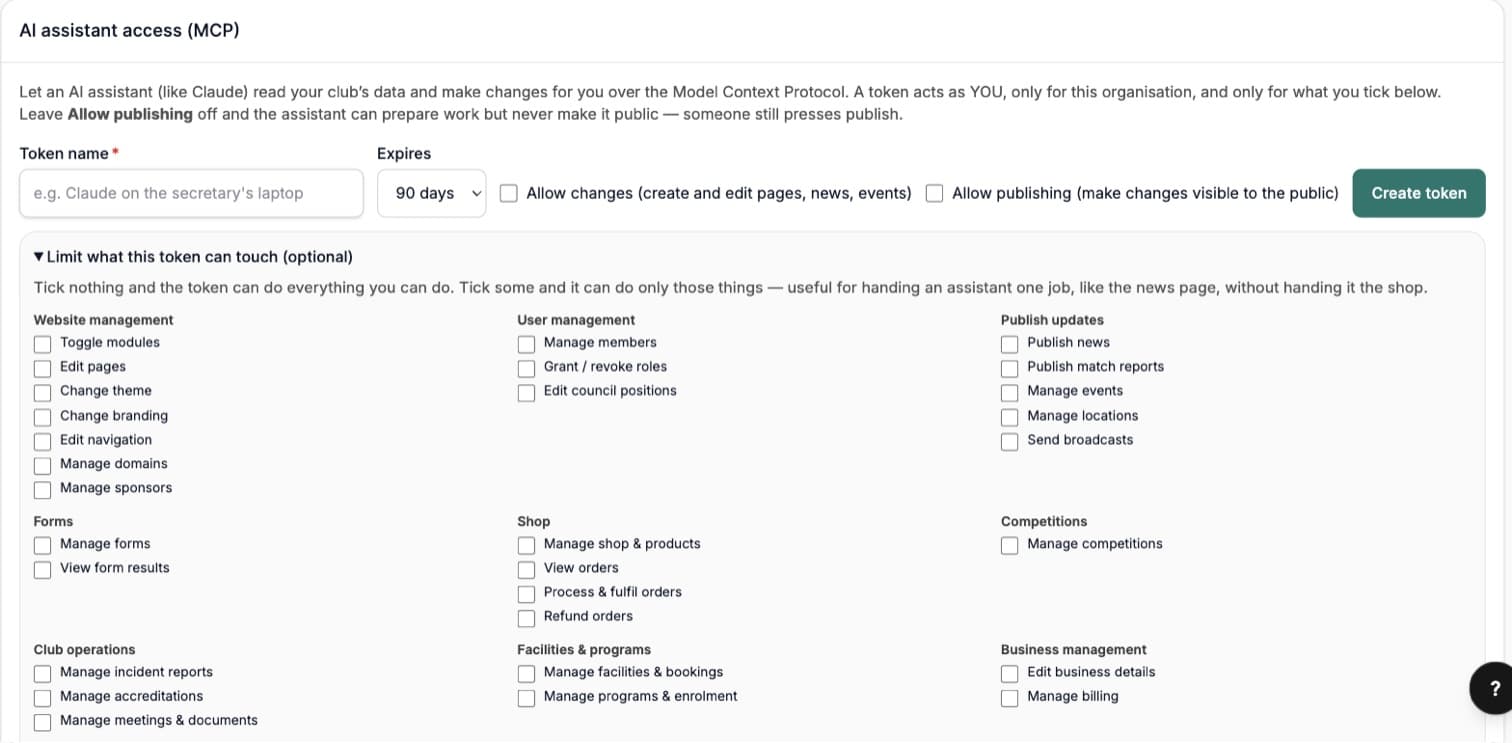
As outras funcionalidades de IA desta lista são nossas e funcionam dentro do painel. Este é seu: traga o assistente que a sua diretoria já usa, entregue a ele uma chave que você mesmo gerou e deixe que ele leia e escreva rascunhos. A chave tem nome, prazo de validade e pode ser revogada, e a plataforma confere cada pedido do assistente com o que a pessoa que criou a chave pode fazer de fato, neste segundo, e não no momento em que a chave foi criada.
Conectar
Uma linha, e o seu assistente enxerga o clube
Em qualquer plano, abra Sistema → API e webhooks e encontre Acesso para assistente de IA (MCP). Dê ao token o nome de onde ele vai ficar, escolha por quanto tempo vale, marque o que ele pode fazer e clique em Criar token. A página mostra então a única linha que faz a conexão, a mesma se o seu assistente roda num terminal, num aplicativo de computador ou numa tela de conectores.
O token aparece uma única vez e só guardamos uma impressão digital dele, a mesma regra de qualquer chave de API. Ele não tem senha, não serve para entrar na conta e não abre nada além da conexão.
- Expira em 30 dias, 90 dias, um ano, ou nunca, se você realmente quiser (90 dias é o padrão)
- Um padrão aberto, então você não fica preso a um assistente ou a um fornecedor
- Revogue e a conexão cai em todos os lugares, na hora, até no meio de uma conversa
Três escopos
Duas caixas decidem até onde ele vai
A maioria das plataformas dá à integração uma chave só: ligada ou desligada. Aqui a decisão é dividida onde realmente importa para um clube: no momento em que algo se torna público.
- As duas caixas desmarcadas: leitura. Ele responde perguntas. Sócios, dinheiro, eventos, jogos, formulários, espaços, programas e o seu próprio registro de auditoria, com mais de setenta ferramentas de leitura. Nada muda.
- Permitir alterações. Ele cria e edita páginas, notícias e eventos, mas não pode publicar nem despublicar, então nunca coloca algo novo no seu site nem tira algo do ar. Nas páginas do seu site, até uma edição em página no ar é recusada e devolvida como rascunho.
- Permitir publicação. Ele pode tornar esse trabalho público e tirá-lo do ar de novo. O único escopo que merece uma conversa na diretoria.
Restrição
Entregue uma tarefa, não a chave de tudo
Em Limitar o que este token pode acessar, marque as partes do clube que um token pode alcançar, e ele não alcança mais nada: a página de notícias sem a loja, os jogos sem o quadro de sócios. Deixe em branco e o token pode fazer tudo o que o dono dele pode.
A regra por baixo é o que torna isso confiável: restringir é uma interseção, nunca uma soma. Um token é sempre o menor entre o que você marcou e o que o dono dele pode fazer hoje, então ele só consegue tirar capacidades, e um token nunca pode ser usado para dar a alguém uma permissão que essa pessoa não tem.
As recusas
O que ele não pode fazer é o produto
Um assistente só é tão seguro quanto aquilo que a plataforma não o deixa fazer, então estas recusas são embutidas, não configuradas, e são conferidas a cada pedido, em vez de confiadas desde o momento em que o token foi criado.
- Ele não pode enviar. Existem mais de 200 ferramentas no endpoint e nenhuma delas envia e-mail ou SMS, recebe pagamento ou faz reembolso. Um assistente autorizado a publicar uma página continua sem poder mandar e-mail a um único sócio: ele deixa um rascunho no editor de comunicados e para por aí.
- Ele não pode chegar a outro clube. O token fica preso à sua organização. Pergunte sobre qualquer outra e o pedido é recusado pelo sistema e, por baixo dela, pela mesma segurança de banco de dados que separa todos os clubes da plataforma.
- Ele não pode passar por cima do dono. Os pedidos rodam como o administrador que criou o token, exatamente com as permissões dele, conferidas toda vez. Rebaixe essa pessoa e a conexão para de funcionar no meio da conversa, não na próxima renovação.
- Ele não pode agir de surpresa. Toda alteração passa antes por simulação: o assistente precisa mostrar o plano a você e receber o sinal verde antes de qualquer coisa ser gravada.
- Ele não pode inundar você. 120 pedidos por minuto, por token.
- Ele não pode apagar os rastros. Leituras e alterações vão para o seu registro de auditoria com o nome da pessoa real e o token usado.
Bom saber
O que uma diretoria cuidadosa deveria perguntar
As ferramentas sobre sócios devolvem números agregados (contagens por situação e por situação de pagamento) em vez de nomes, endereços ou dados médicos, então as perguntas do dia a dia são respondidas sem o quadro de sócios sair de casa.
E uma coisa que vale dizer com todas as letras, porque alguém da sua diretoria vai perguntar: como qualquer token de API, um token MCP não passa pela confirmação do acesso em duas etapas que uma pessoa recebe no navegador. É justamente por isso que ele expira por padrão, que só um administrador pleno pode criar um, que pode ser revogado com um clique e que cada ação dele leva um nome.


Veja com o nome do seu clube
Crie um site com a identidade visual do seu clube em menos de 30 minutos, grátis e sem conhecimento técnico.